三日前✓

@expokun

情報漏洩・AI・サイバー攻撃、社会は変わるけどみんなどうする?「分析と攻略が得意」な元SONY🎮のエンジニアが、解説や対策をわかりやすさ命で伝えていきます。

  • Joined
2.3K Following28.7K Followers8.1K Posts
  1. 三日前✓@expokun
    【各位】今夜23時、ネットの裏側で「15分間の極限攻防」が始まります。 本日10/21、Webの約8割の土台である「PHP」に致命的な欠陥(CVSS 9.2の超危険度)が発覚し、修正プログラムが日本時間の今夜23時に緊急公開されます。 解説と個人としての緊急対策を取り急ぎ。 ーーー(読み飛ばしてOK)ーーー ◆ どういう欠陥か?(攻撃の仕組み)サーバーにデータを処理させる「入力チェック機能(パース処理)」の境界線の不備です。本来は拒否されるべき「不正に加工されたリクエスト」を正常なデータだと誤認して読み込んでしまう構造的欠陥です。 ◆ そこを突くと何ができるのか?① 遠隔でのコマンド強制実行(RCE)外部から一切のログイン手順を飛ばし、サーバー内で「最高管理者コマンド」を勝手に実行できます。② データベースの完全強奪サイト内の全会員データ・暗号化パスワード・決済履歴を、防御を無視して一括で外部へ抜き出せます。③ サーバーの「踏み台」化・ランサムウェア化サイトを乗っ取ってマルウェアを植え付け、そこを拠点に他の企業や個人へ攻撃を拡大させます。 ーーーーーーーーーーーーーーー 恐ろしいのはここから。パッチが出た瞬間、攻撃者側はAIを使って「どこが直されたか」を一瞬で解析し、わずか15分以内に全世界の脆弱なサイトへ自動攻撃を仕掛けると予測されています。 「エンジニアの話でしょ?」ではありません。PHPはネット通販や予約サイト、企業システムの「心臓部」です。ここが破られると、サービス停止だけでなく、過去に登録したあなたの名前、住所、クレカ情報、パスワードが大量流出します。 ⚠️【今すぐできる自衛3つ】 ① 使い回しパスワードの緊急変更(漏洩した瞬間に別サービスへ侵入される連鎖を防ぐ) ② 主要サービスで「二要素認証(2FA)」をON ③ 「メンテナンス通知」や「パスワード再設定」を騙る詐欺メールに警戒 今夜は全国のエンジニアが徹夜で防御戦に入ります。自分と家族の身を守るために、ブクマして備えてください。身近な人にもシェアを。 今晩からサイバー攻撃のフェーズが変わります。 明日の景色はわかりません。
    21933.3K78.8K29.9M
  2. 三日前✓@expokun
    これ思ってる人多いと思うんですが、完全にコロナ前のような状況。もっと酷いかもです。どう転んでも結果論で、世界線の違いでしかない。衝撃に備えましょう。
    91191.4K314K
  3. 三日前✓@expokun
    Posts @expokun
    欧米は備蓄の話題でもちきりだけど、日本はまだ対岸の火事すぎる気が。日本も地政学的には十分やばいのに囲まれているし、サイバー的な混乱と相まって何が起きるかわからん。
    022713.6K
  4. 三日前✓@expokun
    これは合ってると思います。土地です。 もっと広く考えるなら、AIに奪われないモノというよりも「人間の既得権益」として守れるものは何か考えるといいです。例えば「政治家」は、奪われるというより「やらせない」が可能です。
    ゆめこ⏸️ @j0wt7o
    そうですよね。あまり大きなこと言えないけど最後は土地だけになると思ってます。
    257411.4K
  5. ゆめこ⏸️@j0wt7o
    そうですよね。あまり大きなこと言えないけど最後は土地だけになると思ってます。
    めんが@人生ハードモード投資家 @men_ai3
    もう何も信用できないっす。 仮想通貨も銀行預金も、いつハッキングされて資産を失うかわからない時代。 タワマンを現金一括購入するための現金を集めるのに苦労してましたが、今となっては一刻も早く購入代金を振り込みたいまであるっす。 まさか「現金を持っていること自体がリスク」と感じる日が来るとは思わなかった。 金を稼ぐより、金を守る方が難しい時代。 流石に不動産の所有権までハッキングで奪われるとかないですよね? 何が正解なのかわからなすぎるっす。
    01611.7K
  6. 三日前✓@expokun
    Posts @expokun
    もちろん、社会は個人でできています。各自が備えをしっかり行えば、大きく被害は軽減されます。セキュリティ設定を見直しつつ、これからの超知能社会(大真面目に人類滅亡が全然ある)に向けた対策しましょう。
    068337K
  7. 三日前✓@expokun
    Posts @expokun
    AIに社会の仕組み(特にインターネット周り)が耐えられなさそうなので、色々作り直しにはなると思います。
    01212337.9K
  8. 三日前✓@expokun
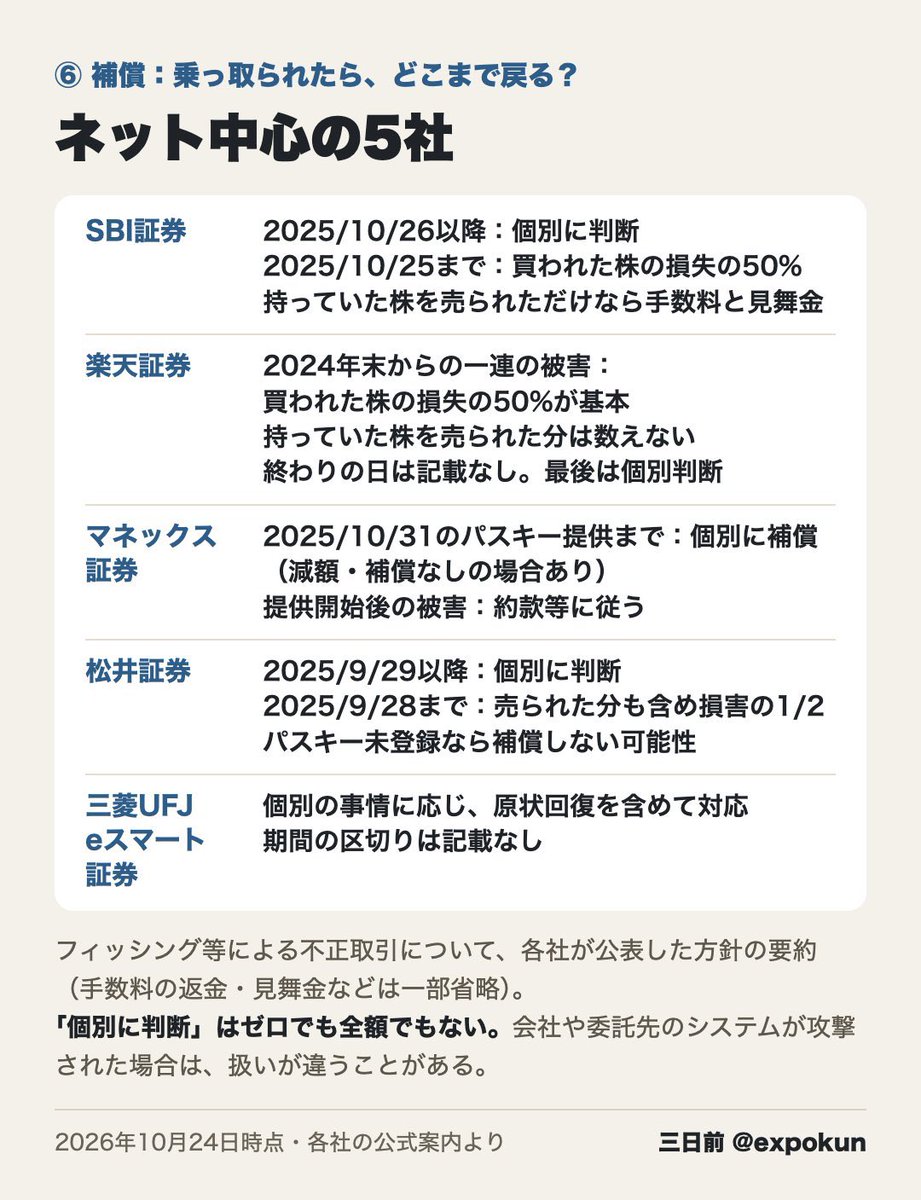
    やはり次は証券会社が怖い。ハッカー集団は、個人資産周りを攻撃してそれをネタに企業を脅す成功体験を積みつつあります。自身のアカウントを守る方法、そして補償について確認しておいてください。
    Download
    43824538.9K
  9. 三日前✓@expokun
    Posts @expokun
    「楽天証券にログインがありました」と3分前にメールが来ていてドキッとするも自分のログインだったことに気づくみたいなの5回くらいやってます
    01171.8K
  10. 三日前✓@expokun
    Posts @expokun
    楽天はサービス拡大しすぎていて攻撃面が広そうなんよね…
    0071.3K
  11. 三日前✓@expokun
    Posts @expokun
    こちらは随時アップデートしています。私は楽天証券(記載あり)、海外のInteractive Brokers(記載なし)のユーザーです。さすがにポジションを解消してお金を抜くことはしていませんが、やれるだけはやりました。
    三日前 @expokun
    【各位】相次ぐサイバー攻撃や情報漏洩のニュースを見るたび、「自分の口座は大丈夫か」と不安になりますよね。証券会社主要10社の安全対策の仕組みから補償のリアルまで、全知識を一覧できるようにまとめました。ぜひ確認を。
    04274K
  12. 三日前✓@expokun
    【各位】相次ぐサイバー攻撃や情報漏洩のニュースを見るたび、「自分の口座は大丈夫か」と不安になりますよね。証券会社主要10社の安全対策の仕組みから補償のリアルまで、全知識を一覧できるようにまとめました。ぜひ確認を。
    7140787121K
  13. 三日前✓@expokun
    【各位】PHPの件に続いて、またネットの「裏側の土台」に致命的な穴が見つかりました。 名前は「HTTP2Shell(Node2Shell)」。危険度は10点満点中「9.2」という、最上位の緊急レベルです。 これ、私たちの生活にどう関係するのかを、ざっくり噛み砕いて解説します。 1. 何が起きているのか? 通販サイト、予約システム、各種アプリの裏側で使われている「Googleのデータ圧縮技術(Brotli)」に欠陥が見つかりました。 攻撃者が細工したデータを読み込ませるだけで、条件がそろえば、サーバーを乗っ取ったり、中のデータを抜き取ったりできてしまう恐れがあります。 恐ろしいのは、この部品が「Node.js」やPython向けの部品など、多くのネットサービスの裏側で使われるソフトに共通して組み込まれていたことです。一つの穴が、ネットのあちこちに埋まっていました。 2. なぜ今、こんなに危険なことが? 先日のPHPの脆弱性に続き、今回の発見にもOpenAI(Codex Security)の研究者が関わっています。 これまで人間が時間をかけて探していたシステムの穴を、AIが超ハイスピードで掘り当てる時代に入りました。 「穴を見つけるスピード」に「システムを直すスピード」が追いついていないのが、今のインターネット技術のリアルです。 3. 「自分には関係ない」とは言えないです 「サーバーを直すのは企業側でしょ?」と思うかもしれませんが、利用先のサーバーが突かれれば、自分のデータが巻き添えで漏洩する恐れがあります。 スマホやブラウザへの直接の影響も、実際の悪用の報告も、まだ確認されていません。だからこそ、静かな今のうちに対策が必要。エンジニア界隈のざわつきはPHPの時を超えています。 ⚠️ 私たちにできる「3つの自衛策」 ① スマホ・PC・ブラウザを今すぐ「最新」にアップデートする(今回重要なのはこれです。自分が使っているアプリ等も片っ端からお願いします。) ② パスキーや二要素認証を有効にする ③ 「システム障害の確認」などを騙る便乗フィッシング詐欺に警戒する(何か事案があると必ず便乗があります) AI時代の脆弱性ラッシュは、これからが本番だと見ています。 明日の景色はわかりません。
    84121.2K131K
  14. 三日前✓@expokun
    Posts @expokun
    これをついた攻撃は既に無数に飛び交ってるはずです。ちなみにPHPの件はあまりにバージョンが古すぎてアップデートできず、放置されていたりサービス終了に追い込まれたものなど多数。全く片付いていません。崩壊は進行しています。
    1105010.5K
  15. 三日前✓@expokun
    Posts @expokun
    担当者が精神を病んでしまいます。というか病んでもうてるやろ。優しくしてあげてケロ…
    15437.1K
  16. 三日前✓@expokun
    やりすぎではない気がしてきました
    三日前 @expokun
    【徹底】やりすぎなくらい資産を守る方法 全財産を、スマホ一台から動かせる状態にしないでください。銀行・証券会社・公的機関の公式情報で調べました。やろうと思えばここまでできます。(保存推奨) ■銀行・預金 ・生活用と保管用を別銀行に分ける カード・通販・○○Payにつなぐ口座には、支払いに必要な額と予備分を。しばらく使わない預金は、他サービスやネットサービスとの連携を絞った保管用口座へ。 ・保管用口座のネットバンキングを解約 アプリ削除だけでは契約は消えない。キャッシュカードの不発行やATM出金停止も可能なのか銀行に相談する。 ・Webからの新規申込も禁止する 例えば四国銀行には「インターネットバンキング利用不可口座登録・解除申請書」がある。「使っていない口座」を「ネットから利用開始できない口座」にする発想。 ・Web口座振替の受付も止める ネットバンキングとは別の入口。北陸銀行には窓口で停止する手続きがある。過去には、ネットバンキングを使っていない人も、決済サービス経由で不正出金されている。 ・振込とATM、それぞれの限度額を下げる 三井住友銀行はネット振込上限を0円に設定でき、夜間・休日だけの上限も設定可能。ただし、限度額を引き上げる際の認証や待ち時間まで確認する。 ・銀行→証券の自動入金を見直す 証券の買付資金が不足すると、銀行預金から自動補充する連携がある。口座を分けても、自動でお金が移る設定が残っていればつながっている。 ・定期預金の「自動貸越」を確認 普通預金が足りなくても、定期預金を担保に借りられる総合口座がある。定期に移すだけで安心せず、担保・貸越設定を確認。カードローンの自動融資も同様です ■証券・クレカ ・証券口座は出金だけでなく売買も制限 保有株を勝手に売り、別の株を買われる被害がある。楽天証券には「投信の買付だけ残し、売却・株式取引・出金を止める」設定もある。積立中心の人は確認を。 ・パスキー設定後、パスワードの入口も確認 パスキーを追加しても、従来のログイン方法が残る場合がある。SBI証券には対象サイト等のパスワードログイン無効設定、不要なアプリ・ツールのログイン制限がある。 ・クレカの利用枠を必要額まで下げる 使わないキャッシング・リボ・分割枠の取消も検討。三井住友カードは手続きを用意している。アプリの一時停止には継続課金などの対象外があるので、停止中も明細は見る。 ■端末・復旧・非常時 ・金融専用端末と専用メールを用意する さらに厳重にするなら、日常のSNSや怪しいアプリを触る端末と分ける。メールは別名にするだけでなく、受信箱と復旧先がどうつながっているかまで確認。 ・認証を強くし、予備を別保管する 対応サービスではパスキーや物理セキュリティキーを使う。予備キー・復旧情報を同じスマホや同じクラウドだけに置かない。本人まで締め出される構成にも注意。 ・別銀行の予備資金と少額現金を持つ 一行の障害、一台の紛失で生活費まで使えなくしない。緊急連絡先や口座一覧も、安全な場所に紙などで残しておく。 ・銀行破綻への備えも分けて考える 預金保険対象の一般預金は、1人・1金融機関につき元本1,000万円と利息まで。超える場合は銀行分散や全額保護の決済用預金を検討。ただし、不正送金の補償とは別制度。 ・身分証が漏れたら信用情報の本人申告も検討 CIC・JICC・全国銀行個人信用情報センターに制度がある。ただし審査時の注意情報で、借入や口座開設を一律に禁止する「完全凍結」ではない。 全部を一度にやる必要はありませんが、 まず確認したいのはそれぞれの口座について「どの入口から、いくら動かせて、制限をどう解除できるか」。 便利に使う比較的動かしやすいお金と、簡単には動かせないお金を分ける。どこか一つを突破されても、残りまで連続して失わない構成を作っておきたい。 具体的な制度と公式ページは返信につなげます。
    1115906171K
  17. 三日前✓@expokun
    【徹底】やりすぎなくらい資産を守る方法 全財産を、スマホ一台から動かせる状態にしないでください。銀行・証券会社・公的機関の公式情報で調べました。やろうと思えばここまでできます。(保存推奨) ■銀行・預金 ・生活用と保管用を別銀行に分ける カード・通販・○○Payにつなぐ口座には、支払いに必要な額と予備分を。しばらく使わない預金は、他サービスやネットサービスとの連携を絞った保管用口座へ。 ・保管用口座のネットバンキングを解約 アプリ削除だけでは契約は消えない。キャッシュカードの不発行やATM出金停止も可能なのか銀行に相談する。 ・Webからの新規申込も禁止する 例えば四国銀行には「インターネットバンキング利用不可口座登録・解除申請書」がある。「使っていない口座」を「ネットから利用開始できない口座」にする発想。 ・Web口座振替の受付も止める ネットバンキングとは別の入口。北陸銀行には窓口で停止する手続きがある。過去には、ネットバンキングを使っていない人も、決済サービス経由で不正出金されている。 ・振込とATM、それぞれの限度額を下げる 三井住友銀行はネット振込上限を0円に設定でき、夜間・休日だけの上限も設定可能。ただし、限度額を引き上げる際の認証や待ち時間まで確認する。 ・銀行→証券の自動入金を見直す 証券の買付資金が不足すると、銀行預金から自動補充する連携がある。口座を分けても、自動でお金が移る設定が残っていればつながっている。 ・定期預金の「自動貸越」を確認 普通預金が足りなくても、定期預金を担保に借りられる総合口座がある。定期に移すだけで安心せず、担保・貸越設定を確認。カードローンの自動融資も同様です ■証券・クレカ ・証券口座は出金だけでなく売買も制限 保有株を勝手に売り、別の株を買われる被害がある。楽天証券には「投信の買付だけ残し、売却・株式取引・出金を止める」設定もある。積立中心の人は確認を。 ・パスキー設定後、パスワードの入口も確認 パスキーを追加しても、従来のログイン方法が残る場合がある。SBI証券には対象サイト等のパスワードログイン無効設定、不要なアプリ・ツールのログイン制限がある。 ・クレカの利用枠を必要額まで下げる 使わないキャッシング・リボ・分割枠の取消も検討。三井住友カードは手続きを用意している。アプリの一時停止には継続課金などの対象外があるので、停止中も明細は見る。 ■端末・復旧・非常時 ・金融専用端末と専用メールを用意する さらに厳重にするなら、日常のSNSや怪しいアプリを触る端末と分ける。メールは別名にするだけでなく、受信箱と復旧先がどうつながっているかまで確認。 ・認証を強くし、予備を別保管する 対応サービスではパスキーや物理セキュリティキーを使う。予備キー・復旧情報を同じスマホや同じクラウドだけに置かない。本人まで締め出される構成にも注意。 ・別銀行の予備資金と少額現金を持つ 一行の障害、一台の紛失で生活費まで使えなくしない。緊急連絡先や口座一覧も、安全な場所に紙などで残しておく。 ・銀行破綻への備えも分けて考える 預金保険対象の一般預金は、1人・1金融機関につき元本1,000万円と利息まで。超える場合は銀行分散や全額保護の決済用預金を検討。ただし、不正送金の補償とは別制度。 ・身分証が漏れたら信用情報の本人申告も検討 CIC・JICC・全国銀行個人信用情報センターに制度がある。ただし審査時の注意情報で、借入や口座開設を一律に禁止する「完全凍結」ではない。 全部を一度にやる必要はありませんが、 まず確認したいのはそれぞれの口座について「どの入口から、いくら動かせて、制限をどう解除できるか」。 便利に使う比較的動かしやすいお金と、簡単には動かせないお金を分ける。どこか一つを突破されても、残りまで連続して失わない構成を作っておきたい。 具体的な制度と公式ページは返信につなげます。
    76093.5K420K
  18. 三日前✓@expokun
    【早朝コラム】これが究極の自衛や!「全部抜かれる前提」でデジタルを完全に降りた人の生活。 おはようございます🙆‍♂️ 連日のように報じられる不正アクセスや乗っ取りのニュース。パスキーを設定し、二段階認証を固め、怪しいメールを警戒する。 そんな「終わりのない防衛戦」に疲れ果てたとき、ふとこんな極論が頭をよぎることはないでしょうか。 「いっそ、全部やめてしまえば安全なのでは?」と。 セキュリティの穴に怯え続けるのに疲れ、「データはすべて抜かれる前提」でデジタル社会から完全に降りた人間の暮らしを、一度本気で想像してみてください。 ・・・ ・スマホなし、固定電話のみ(または電話番号なし) ・LINEもSNSも私用メールも一切使わない ・クレカやQR決済ゼロ、すべて現金払い ・ネット銀行も証券口座も解約し、地銀の窓口へ ・交通系ICを使わず、毎朝券売機で切符を買う ・ネット通販なし、重い米や水も自分の足で運ぶ ・マイナカードを持たず、病院は資格確認書で受診 ・給料は現金手渡し(※労働基準法上は本来これが原則) ・家賃は大家さんに持参、公共料金はコンビニ払込票 ・家族との連絡は、紙に書いて冷蔵庫に貼る 現代のサイバー攻撃ラッシュに対する「完璧な防御」を突き詰めると、ここまで便利さを捨てて人間本来のローテクに降りるしかなくなります。 ーーーーーーーーーー 実は、恐ろしいのは「ここまで降りても、あなたのデータはゼロにならない」ということ。 勤務先の給与管理システム、病院のカルテ、役所のデータベースにはあなたの記録が残る。友人のスマホの連絡先やバックアップ写真の中に、あなたの顔と名前がクラウドに保存され続けている。 社会から身を隠すことができない。 「便利さ」と引き換えに僕たちが差し出したのは、単なる個人情報ではなく「一度乗ったら二度と降りられないシステムへの乗車拒否権」なのかもしれません。 ーーーーーーーーーー (ローテクでいいのでは、と思ったのは私だけ?スマホがない方が幸福度は高そう。)
    76029318.5K
  19. 三日前✓@expokun
    Posts @expokun
    完全な脱出が不可能な社会だからこそ、「全部降りる」のではなく、「どこまでをデジタルに委ね、どこからをアナログの手元に残すか」という線引き(境界線)を自分自身で持っておくことが、これからの時代の本当のデジタルリテラシーなのかもしれません。
    04623.8K
  20. 三日前✓@expokun
    【注意喚起】スマホやパソコンに一度入られると、中身を丸ごと抜かれて「脅しのネタ」にされる模様。 GMOが運営するお名前.com(FX用クラウドPC)の不正アクセスで、犯人側がこう予告しています。 「(企業がお金を)払わなければ、個人の閲覧履歴や機密データを、家族・知人・仕事の連絡先に送る(連絡先も抜かれている)」 送るメールの件名まで用意して、です。 何が起きたのか、手短に… 利用者は、自宅のパソコンからクラウド上のパソコンにつないでいました。犯人は、そのつなぎ方の設定を通って自宅のパソコンの中まで入り、データを抜いたと主張しています。 ※GMOは、利用者のPCの情報の公開を予告する脅迫を受けたと発表。自宅のPCへの侵入そのものは、まだ確定していません。 本当に怖いのは、ここからです。 端末に入られると、狙われるのはお金だけではありません。閲覧履歴、写真、身分証の画像、保存したパスワード、連絡先。これが全部「あなたを脅す材料」になります。 しかも送り先は、あなたの連絡先に入っている家族や職場の人です。 今回は「リモートデスクトップ」を通じての侵入でしたが、今後はあらゆる手段が想定されます。 対策として、 ・知らない添付ファイルや、偽のアプリ・サイトからのダウンロードは開かない ・「サポートです」と言われても、遠隔操作のアプリは入れない ・スマホやパソコンは、最新の状態に更新しておく ・身分証の画像やパスワードのメモを、端末に置きっぱなしにしない(これ口を酸っぱくして言ってます。消してくれ。) 脅されたら、払わない、返信しない、警察に相談する。 どうか覚えておいてください。
    Download
    9273749102K
  21. 三日前✓@expokun
    Posts @expokun
    正確には「お名前.comデスクトップクラウド」というサービスです。
    0192.3K
  22. 三日前✓@expokun
    Posts @expokun
    私用PCに自社の情報こっそり入れちゃってたら最悪の最悪です。
    0173.4K
  23. 三日前✓@expokun
    Posts @expokun
    今後これ系のニュースを見るポイントとして「確認された被害」「確認されていない被害」「真の被害」「犯人が主張する被害」がありますので、どれの話なのかを考えるクセをつけてください。今回は「犯人が主張する被害」です。もちろん検証していくことになります。
    03304.1K
  24. 三日前✓@expokun
    Posts @expokun
    さすがにゾッとしますわね
    00225.1K