To Catch a
#Predator: Leak exposes the internal operations of
#Intellexa’s mercenary spyware
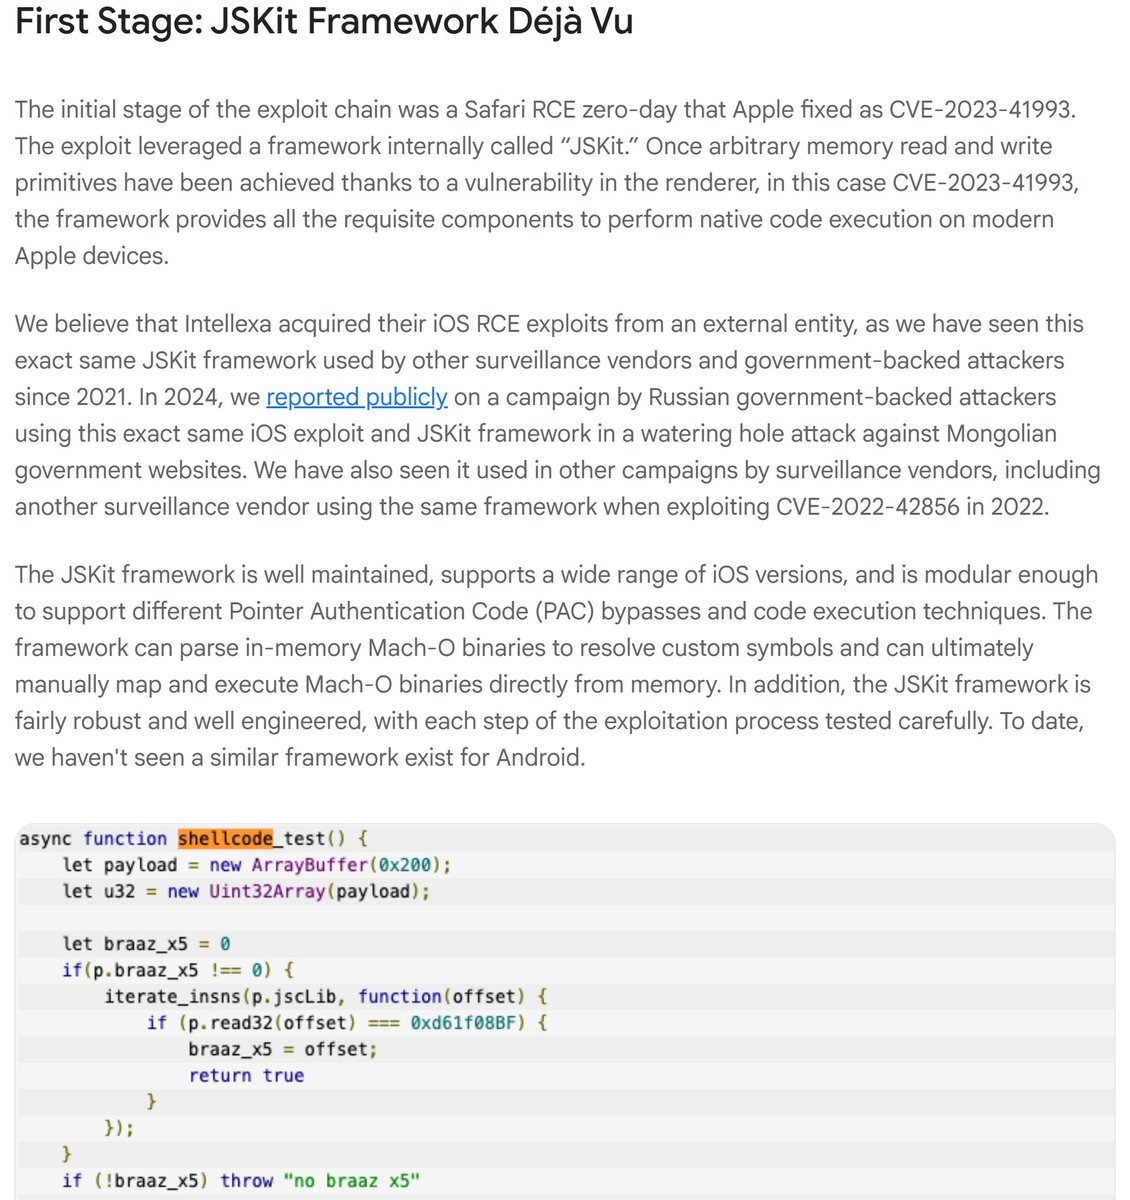
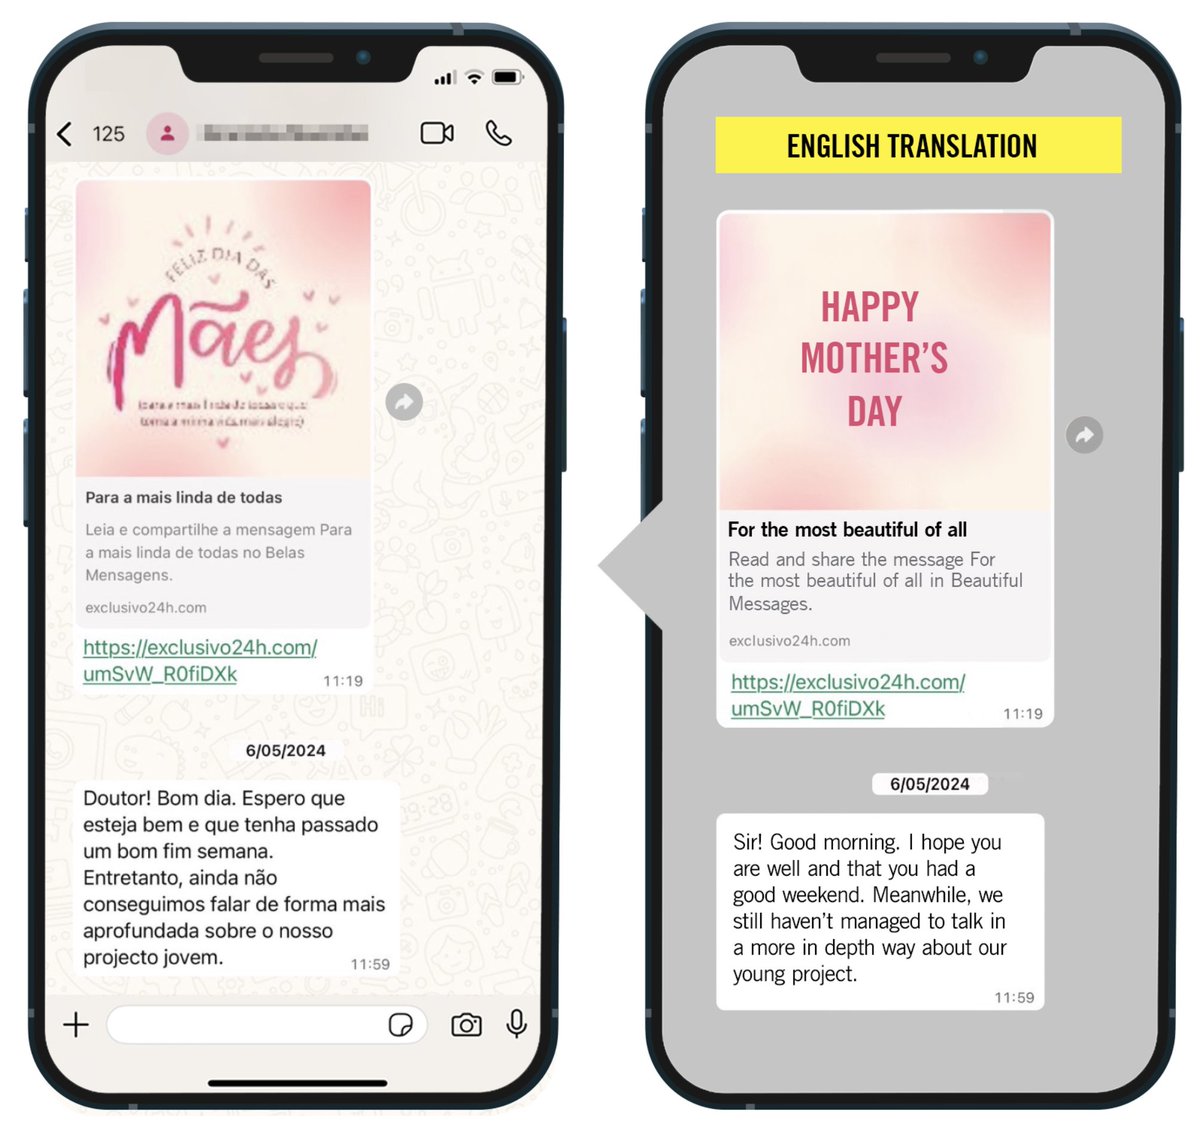
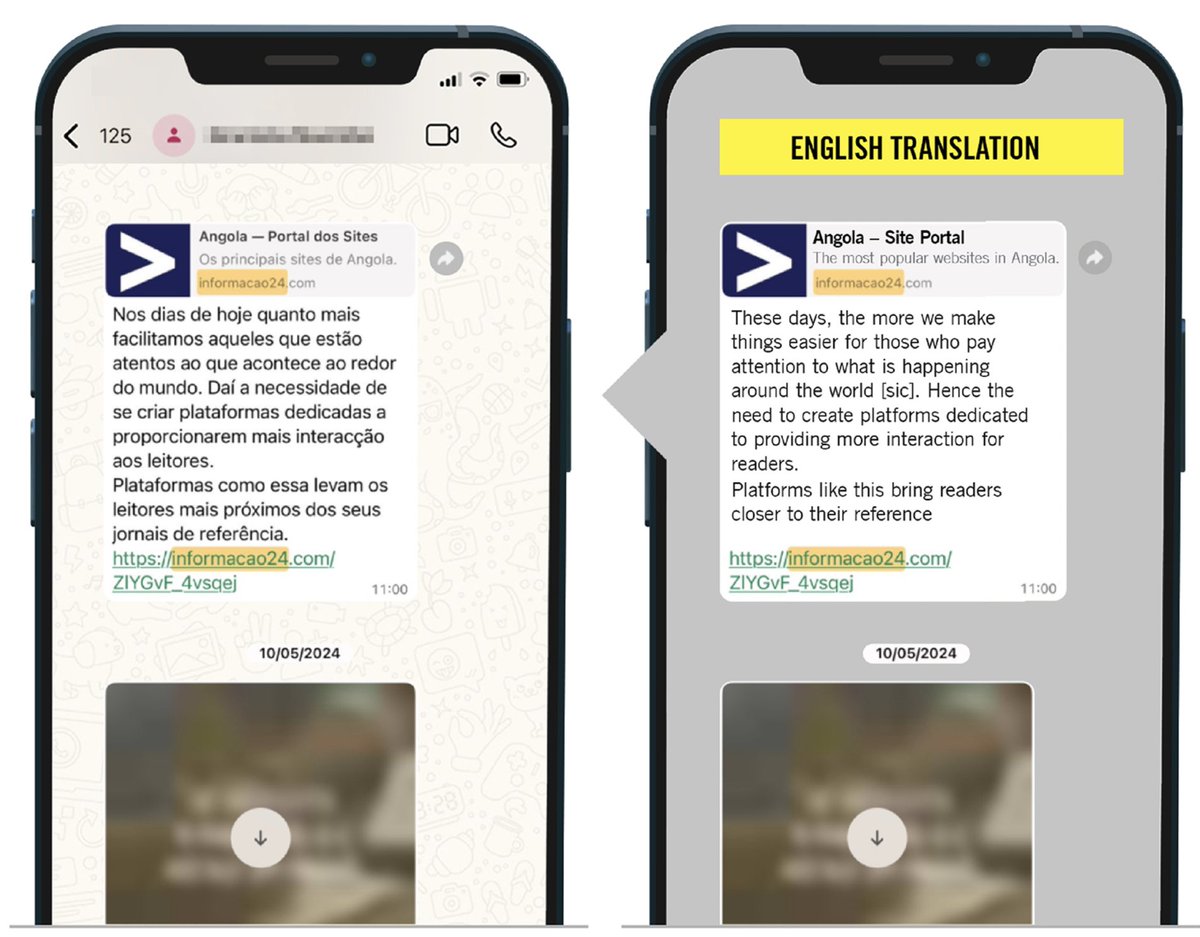
Intellexa’s Predator employs advanced infection vectors for mobile devices, including 1-click exploits via malicious links targeting Chrome (Android) and Safari (iOS) vulnerabilities, tactical tools like Triton (Exynos baseband exploit) for proximity-based attacks, and strategic zero-click methods such as Mars/Jupiter (ISP-injected links) and Aladdin (malicious ads via IP targeting in ad ecosystems).
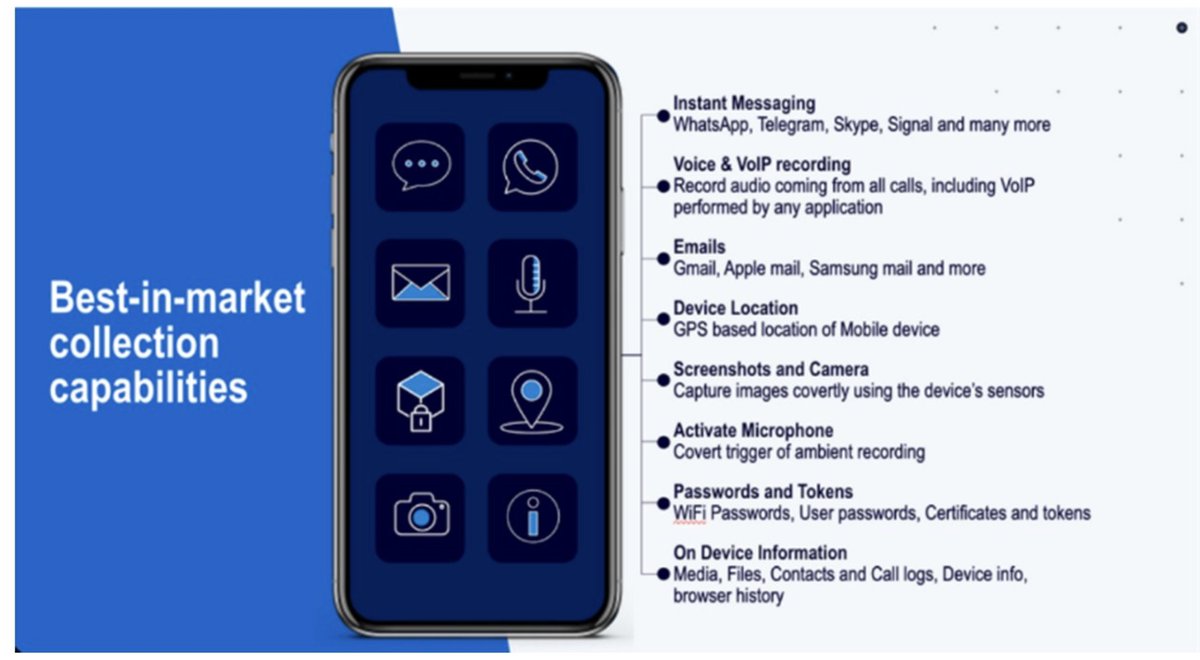
Data exfiltration captures encrypted messages (e.g., Signal, WhatsApp), audio, locations, and credentials, relaying them through multi-layer anonymization chains to customer backends using AES/RSA encryption and throttled uploads based on device battery/network status.
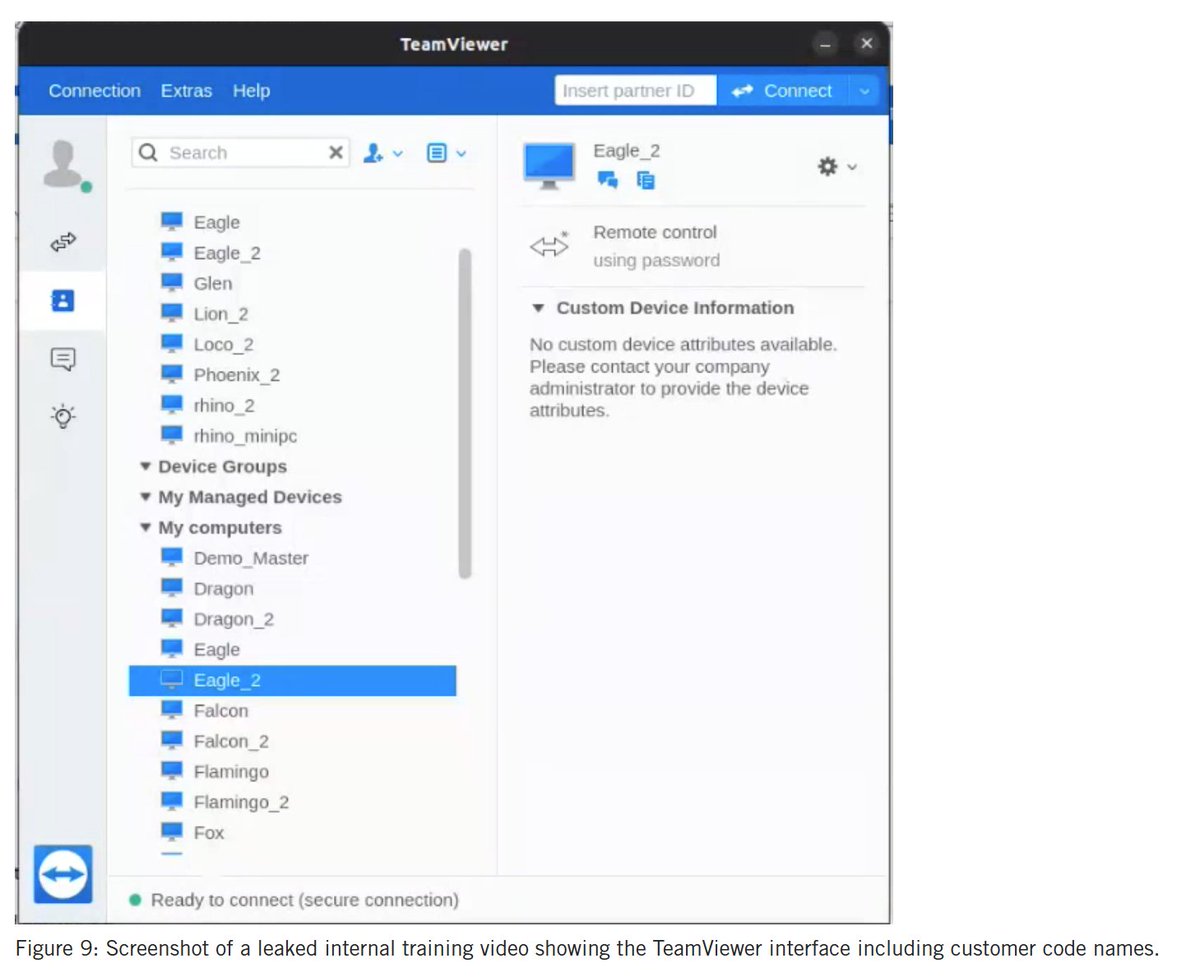
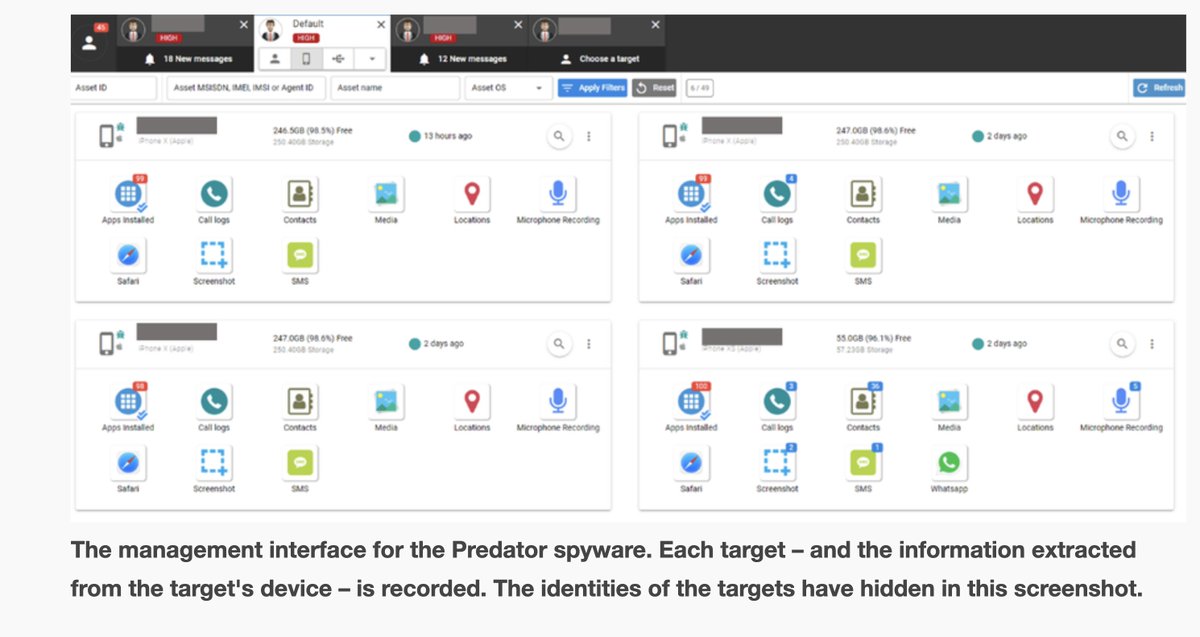
Command-and-control infrastructure features on-premises servers (infection, CNC, dashboards like PDS/CyOP) accessible remotely via TeamViewer, with real-time logs and Elasticsearch monitoring. Evasion tactics include self-destruction (Guard module), resource throttling, certificate pinning, and obfuscated filenames (e.g., pred. so, fs.db) to mimic legitimate processes and avoid forensics.